Atac cibernetic de amploare asupra sistemelor guvernamentale ale Republicii Moldova: Datele a 750.000 de persoane, accesate de hackeri
Autoritățile investighează inclusiv posibila implicare a unor actori statali străini, în timp ce experții avertizează asupra riscului de fraudă și furt de identitate.

Articol de Andrei Enache, Publicat: 28 Octombrie 2026, 18:52 • Actualizat: 28 Octombrie 2026, 22:36
Republica Moldova se confruntă cu efectele unui atac cibernetic de amploare asupra serviciilor digitale guvernamentale, în urma căruia au fost extrase informații personale asociate unui număr de aproximativ 750.000 de cetățeni.
Autoritățile investighează inclusiv posibila implicare a unor actori statali străini, în timp ce experții avertizează asupra riscului de fraudă și furt de identitate.
Atacul cibernetic în cascadă s-a desfășurat în perioada 19–23 octombrie și a vizat servicii digitale ale statului, fiind exploatate vulnerabilități ale sistemelor informatice.
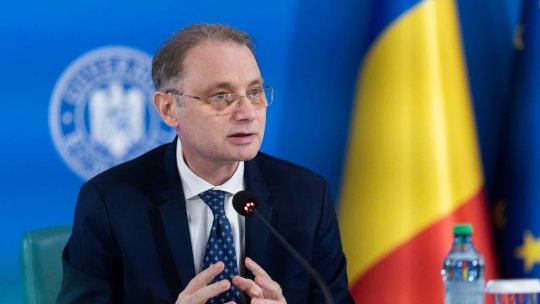
Potrivit premierului Vasile Tofan, atacatorii au vizat datele a aproximativ un milion de persoane, iar în circa 750.000 de cazuri au reușit să extragă cel puțin un element de informație personală, precum numele, prenumele sau anul nașterii.
Extragerea neautorizată a datelor a fost oprită pe 23 octombrie, iar tentativele ulterioare au fost blocate, spun autoritățile.
Datele cardurilor bancare nu au fost compromise
Premierul Vasile Tofan a precizat, miercuri, că informațiile bancare ale cetățenilor nu au fost afectate, deoarece acestea nu sunt stocate în sistemele informatice guvernamentale.
„Foarte important, datele cardurilor bancare nu au fost compromise, pentru că nu sunt păstrate pe serverele Guvernului. Aceste date continuă să fie păstrate pe serverele băncilor sau ale operatorilor de sisteme de plăți”, a declarat șeful Executivului de la Chișinău.
Cu toate acestea, premierul a avertizat că informațiile personale extrase ar putea fi utilizate pentru tentative de fraudă.
Atacatorii ar putea contacta cetățenii prin telefon, SMS sau e-mail, folosind date personale reale pentru a câștiga încrederea acestora și pentru a obține ulterior parole, coduri de autentificare sau alte informații confidențiale.
„Rog încă o dată toți cetățenii să fie maximal de vigilenți, în special în zilele care urmează, în cazul unor apeluri, e-mailuri sau linkuri pe care nu le-au solicitat”, a insistat Vasile Tofan.
Autoritățile investighează posibila implicare a unor actori statali străini
Premierul moldovean a declarat că amploarea incidentelor indică posibilitatea unei campanii cibernetice coordonate, care ar putea avea legături cu actori statali din afara țării.
„Țara noastră este ținta unor atacuri cibernetice coordonate și de amploare, nu vorbim doar despre un incident izolat. Avem indicii de o campanie mai largă cu implicarea actorilor statali străini. Serviciile competente investighează inclusiv implicarea lor în incidentul recent. Sunt vizate nu doar datele cetățenilor dar și infrastructura digitală a statului”, a afirmat Vasile Tofan.
Deocamdată, autoritățile nu au identificat responsabilii pentru atac.
Pentru remedierea vulnerabilităților, specialiști din cadrul Agenției de Guvernare Electronică, Serviciului Tehnologia Informației și Securitate Cibernetică, Agenției pentru Securitate Cibernetică și Serviciului de Informații și Securitate lucrează împreună cu experți din sectorul privat.
Serviciile guvernamentale afectate sunt repuse treptat în funcțiune, după verificarea și remedierea problemelor de securitate.
Preşedinta Republicii, Maia Sandu, a convocat o şedinţă a Consiliului Naţional de Securitate în zilele următoare, în cadrul căreia va fi analizată situația.
Expert: Sistemul de securitate digitală, mai vulnerabil decât se credea
Analistul Ion Tăbârță consideră că incidentul scoate în evidență deficiențe importante în protecția infrastructurii digitale a statului.
„Sistemul nostru de securitate digitală nu este atât de bine dezvoltat pe cât s-a crezut sau pe cât s-a creat impresia”, a declarat expertul pentru Radio Chișinău.
Acesta avertizează că datele personale obținute ilegal ar putea fi folosite în scheme de înșelăciune, inclusiv prin asumarea falsă a identității unor reprezentanți ai instituțiilor publice sau ai băncilor.
Infractorii ar putea utiliza informații precum numele, numărul personal de identificare (IDNP), datele despre familie sau pensie pentru a construi mesaje credibile și a determina victimele să divulge informații suplimentare.
Totuși, expertul subliniază că furtul datelor personale nu înseamnă automat accesarea conturilor bancare.
Experții cer investiții în personal, proceduri și tehnologie
Experta în securitate cibernetică Natalia Spînu avertizează că efectele unui asemenea atac pot depăși riscurile financiare imediate, afectând încrederea cetățenilor în instituțiile publice.
Potrivit acesteia, consolidarea securității digitale trebuie să înceapă cu investiții în personal calificat și stabilirea unor responsabilități instituționale clare.
„Cred că sunt necesare investiții în trei direcții: oameni, proceduri și abia apoi tehnologie”, a declarat Natalia Spînu.
Experta a atras atenția că, potrivit informațiilor comunicate public, aproximativ 15 specialiști ar fi fost implicați în apărarea sistemelor informatice ale țării în timpul incidentului, un număr insuficient pentru asigurarea protecției unei infrastructuri digitale naționale.
Ea consideră necesară recrutarea și remunerarea corespunzătoare a specialiștilor, pentru a preveni plecarea acestora din sistem.
Totodată, fiecare serviciu digital ar trebui să aibă proceduri clare privind administrarea, monitorizarea, suspendarea în situații de urgență și informarea utilizatorilor.
Natalia Spînu recomandă și implementarea unor mecanisme care să limiteze accesarea repetată a datelor, astfel încât extragerea unor volume neobișnuit de mari de informații să declanșeze automat alerte de securitate.
Experta a subliniat că datele personale precum numele, data și locul nașterii nu pot fi schimbate la fel de ușor ca parolele, ceea ce înseamnă că informațiile compromise pot fi revândute și reutilizate în tentative de fraudă timp de mai mulți ani.
Directoarea Agenției de Guvernare Electronică a demisionat
Atacul cibernetic a produs și primele consecințe la nivelul conducerii instituțiilor responsabile de digitalizarea serviciilor publice.
Nicoleta Colomeeț și-a anunțat demisia de la conducerea Agenției de Guvernare Electronică. Interimatul funcției va fi asigurat de Artiom Cociu.
Premierul a mai declarat că instituția trebuie să își schimbe prioritățile, punând un accent mai mare pe protejarea serviciilor digitale și mai puțin pe promovarea acestora.
Vasile Tofan i-a mulțumit fostei directoare pentru activitatea desfășurată și i-a solicitat să contribuie în perioada următoare la asigurarea continuității proceselor instituționale.
Măsuri suplimentare de securitate cibernetică
În urma incidentului, autoritățile de la Chișinău au anunțat o serie de măsuri pentru consolidarea protecției infrastructurii digitale.
Printre acestea se numără dezvoltarea unui centru național de securitate cibernetică în cadrul Agenției pentru Securitate Cibernetică, îmbunătățirea coordonării dintre instituțiile responsabile și introducerea unor soluții tehnologice suplimentare de protecție.
Guvernul intenționează, de asemenea, să implementeze un sistem de audit permanent, prin scanări automate care utilizează inteligența artificială, și să solicite sprijinul specialiștilor din sectorul privat și al partenerilor internaționali.
În paralel, experții insistă asupra necesității informării individuale a persoanelor afectate, astfel încât acestea să cunoască exact ce date le-au fost compromise și ce măsuri de precauție trebuie să adopte.
Autoritățile moldovene le recomandă cetățenilor să manifeste o atenție sporită față de mesajele și apelurile nesolicitate, să evite accesarea linkurilor suspecte și să nu comunice parole sau coduri de autentificare.
Citește și: Lanțul de librării Cărturești, țintă a hackerilor